Domain relaxhose.de kaufen?
Wir ziehen mit dem Projekt
relaxhose.de um.
Sind Sie am Kauf der Domain
relaxhose.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain relaxhose.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
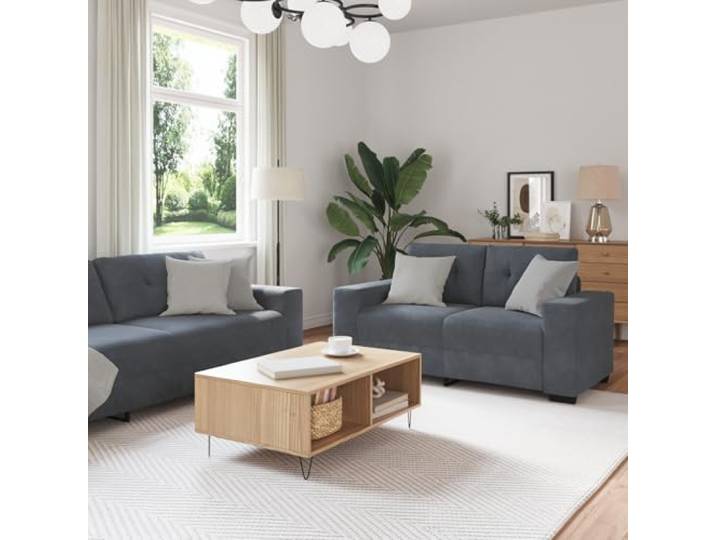
HEFZGDB Dunkelgraue Samt Sofagarnitur mit Kissen 3-TLG. Velour Stoff Polsterung Bequem Modernes Design Wohnzimmer Sessel gemütlich Stilvoll Komfortabel LanglebigHEFZGDB Dunkelgraue Samt Sofagarnitur mit Kissen 3-TLG. Velour Stoff Polsterung Bequem Modernes Design Wohnzimmer Sessel gemütlich Stilvoll Komfortabel Langlebig. Das weiche Samtmaterial dieser Sofagarnitur sorgt für ein angenehmes und wärmendes Sitzerlebnis, ideal für gemütliche Stunden zu Hause. Dicke Schaumstoffpolster und eine weiche Rückenlehne bieten hervorragenden Komfort, egal ob Sie allein entspannen oder Gäste empfangen. Die stabile Rahmenkonstruktion aus Holz und Stahl garantiert langfristige Stabilität und sorgt für sicheres und entspanntes Sitzen. Mit ihrem modernen Design und klaren Linien passt diese Garnitur sowohl zu zeitgenössischen als auch klassischen Einrichtungsstilen. Diese vielseitige Sofagarnitur eignet sich ideal für das Wohnzimmer oder als gemütliche Sitzgelegenheit im Schlafzimmer. Farbe:Dunkelgrau810,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
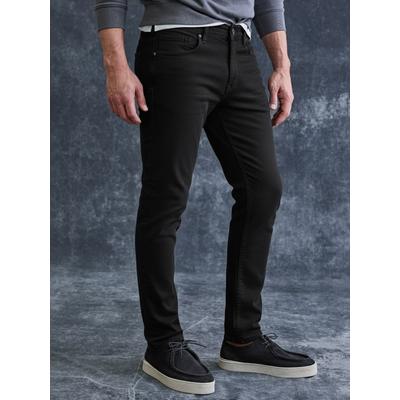
Relaxhose LERROS "Baxter Relaxed Fit Jeans – Bequemer Stretch 5-Pocket Denim", Herren, Gr. 32, Länge 34, schwarz, 99% Baumwolle, 1% Elasthan, regular fit, Hosen Relaxhose, Bequeme Stretch-Jeans - pflegeleicht, ideal für Alltag & FreizeitDie BAXTER von LERROS ist unser RELAXED FIT-Style mit geradem Beinverlauf, normaler Leibhöhe und Reißverschluss. Der Stretchanteil verleiht der Jeans, in jeder Sekunde ein gutes Tragegfühl. Die modische Silhouette des Denim Styles BAXTER bietet...49,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Grillenberger, Markus: Locker-lässig-lecker KombidämpfenLocker-lässig-lecker Kombidämpfen , mit Markus Grillenberger , Zündvorrichtungen > Zünd- & Glühanlagen , Auflage: dritte Auflage, Erscheinungsjahr: 20231207, Produktform: Kartoniert, Autoren: Grillenberger, Markus, Auflage: 24003, Auflage/Ausgabe: dritte Auflage, Seitenzahl/Blattzahl: 208, Keyword: Dämpfen; Kobidämpfen; Kochen; Kulinarik; Rezepte, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 248, Breite: 213, Höhe: 25, Gewicht: 1028, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,29,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Thielemann, Kristin: Voll entspanntVoll entspannt , Ruhe und Konzentration für Ihren Musikunterricht , Bremsleuchte > Lichter & Leuchten , Erscheinungsjahr: 20241113, Autoren: Thielemann, Kristin, Seitenzahl/Blattzahl: 80, Keyword: Entspannung; Grundschule; Musikpädagogik / Musikerziehung, Fachschema: Pädagogik / Kindergarten, Vorschulalter, Fachkategorie: Vorschule und Kindergarten~Grundschule und Sekundarstufe I~Frühe Kindheit / Frühkindliche Bildung, Warengruppe: TB/Kindergarten/Vorschulpädagogik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 9, Gewicht: 1, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,24,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Was sind deine persönlichen Wohlfühl-Tipps, um sich im Alltag entspannt und glücklich zu fühlen?
Meine persönlichen Wohlfühl-Tipps sind regelmäßige Bewegung, gesunde Ernährung und ausreichend Schlaf. Außerdem hilft es mir, Zeit in der Natur zu verbringen und regelmäßig zu meditieren. Positives Denken und Dankbarkeit praktiziere ich täglich, um mich entspannt und glücklich zu fühlen. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie sollte man sich angemessen und bequem kleiden, wenn der Dresscode entspannt und locker ist?
Man sollte sich für einen entspannten und lockeren Dresscode in bequemer Kleidung wie Jeans und T-Shirt oder einem lockeren Hemd kleiden. Accessoires wie Sneakers oder Sandalen passen gut dazu. Vermeide zu formelle oder elegante Kleidungsstücke und achte darauf, dass du dich wohl fühlst. **


Welche Eigenschaften machen Kuschelschuhe besonders gemütlich und komfortabel für den Alltag?
Kuschelschuhe sind besonders gemütlich und komfortabel aufgrund ihres weichen Materials wie Fleece oder Plüsch, das die Füße warm hält. Die dicke Sohle sorgt für Dämpfung und Bequemlichkeit beim Gehen. Außerdem bieten Kuschelschuhe oft eine flexible Passform, die sich dem Fuß anpasst und für zusätzlichen Komfort sorgt. **
Wie kann ein Mann cool, lässig, selbstbewusst und locker werden?
Um cool, lässig, selbstbewusst und locker zu werden, kann ein Mann verschiedene Dinge tun. Er kann an seinem Selbstvertrauen arbeiten, indem er seine Stärken und Erfolge anerkennt und sich selbst akzeptiert. Es kann auch hilfreich sein, sich selbst Ziele zu setzen und diese konsequent zu verfolgen, um ein Gefühl der Erfüllung und Zufriedenheit zu erreichen. Zudem kann es hilfreich sein, sich mit positiven und inspirierenden Menschen zu umgeben und sich von negativen Einflüssen zu distanzieren. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
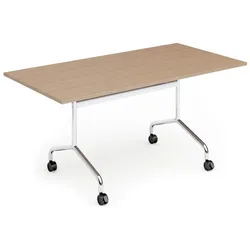
Bürotisch klappbar Rollen JTeN - Komfortabel und unkompliziertBürotisch klappbar auf Rollen JTeN Flexibilität und Funktionalität vereint: Für alle, die mobil arbeiten wollen, ist der klappbare Bürotisch auf Rollen die perfekte Lösung. Egal ob im Homeoffice oder Büro - dieser Tisch bietet maximale Beweglichkeit und lässt sich platzsparend verstauen. Standardausstattung: + Tischplatte aus Melamin. + Gestell klappbar. + Rollen. + 5 Jahre Garantie. Maße: Höhe: ca. 75 cm Breite: ca. 150 cm Tiefe: ca. 70 cm Lieferung: Bürotisch klappbar rollen JTeN wird zerlegt geliefert. Die Lieferung erfolgt frei Bordsteinkante. Optional deutschlandweit (außer Inseln, Lieferzeit + 2 Wochen): + Lieferung, Vertragen, Montageservice, Entsorgung der Verpackung. Qualitätsprodukt aus der namhaften Produktion.578,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HEFZGDB Dunkelgraue Samt Sofagarnitur mit Kissen 3-TLG. Velour Stoff Polsterung Bequem Modernes Design Wohnzimmer Sessel gemütlich Stilvoll Komfortabel LanglebigHEFZGDB Dunkelgraue Samt Sofagarnitur mit Kissen 3-TLG. Velour Stoff Polsterung Bequem Modernes Design Wohnzimmer Sessel gemütlich Stilvoll Komfortabel Langlebig. Das weiche Samtmaterial dieser Sofagarnitur sorgt für ein angenehmes und wärmendes Sitzerlebnis, ideal für gemütliche Stunden zu Hause. Dicke Schaumstoffpolster und eine weiche Rückenlehne bieten hervorragenden Komfort, egal ob Sie allein entspannen oder Gäste empfangen. Die stabile Rahmenkonstruktion aus Holz und Stahl garantiert langfristige Stabilität und sorgt für sicheres und entspanntes Sitzen. Mit ihrem modernen Design und klaren Linien passt diese Garnitur sowohl zu zeitgenössischen als auch klassischen Einrichtungsstilen. Diese vielseitige Sofagarnitur eignet sich ideal für das Wohnzimmer oder als gemütliche Sitzgelegenheit im Schlafzimmer. Farbe:Dunkelgrau810,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Relaxhose LERROS "Baxter Relaxed Fit Jeans – Bequemer Stretch 5-Pocket Denim", Herren, Gr. 32, Länge 34, schwarz, 99% Baumwolle, 1% Elasthan, regular fit, Hosen Relaxhose, Bequeme Stretch-Jeans - pflegeleicht, ideal für Alltag & FreizeitDie BAXTER von LERROS ist unser RELAXED FIT-Style mit geradem Beinverlauf, normaler Leibhöhe und Reißverschluss. Der Stretchanteil verleiht der Jeans, in jeder Sekunde ein gutes Tragegfühl. Die modische Silhouette des Denim Styles BAXTER bietet...49,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Was sind deine persönlichen Wohlfühl-Tipps, um sich im Alltag entspannt und glücklich zu fühlen?
Meine persönlichen Wohlfühl-Tipps sind regelmäßige Bewegung, gesunde Ernährung und ausreichend Schlaf. Außerdem hilft es mir, Zeit in der Natur zu verbringen und regelmäßig zu meditieren. Positives Denken und Dankbarkeit praktiziere ich täglich, um mich entspannt und glücklich zu fühlen. **
Ähnliche Suchbegriffe für Botnet
-
Grillenberger, Markus: Locker-lässig-lecker KombidämpfenLocker-lässig-lecker Kombidämpfen , mit Markus Grillenberger , Zündvorrichtungen > Zünd- & Glühanlagen , Auflage: dritte Auflage, Erscheinungsjahr: 20231207, Produktform: Kartoniert, Autoren: Grillenberger, Markus, Auflage: 24003, Auflage/Ausgabe: dritte Auflage, Seitenzahl/Blattzahl: 208, Keyword: Dämpfen; Kobidämpfen; Kochen; Kulinarik; Rezepte, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 248, Breite: 213, Höhe: 25, Gewicht: 1028, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,29,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Thielemann, Kristin: Voll entspanntVoll entspannt , Ruhe und Konzentration für Ihren Musikunterricht , Bremsleuchte > Lichter & Leuchten , Erscheinungsjahr: 20241113, Autoren: Thielemann, Kristin, Seitenzahl/Blattzahl: 80, Keyword: Entspannung; Grundschule; Musikpädagogik / Musikerziehung, Fachschema: Pädagogik / Kindergarten, Vorschulalter, Fachkategorie: Vorschule und Kindergarten~Grundschule und Sekundarstufe I~Frühe Kindheit / Frühkindliche Bildung, Warengruppe: TB/Kindergarten/Vorschulpädagogik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 9, Gewicht: 1, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,24,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie sollte man sich angemessen und bequem kleiden, wenn der Dresscode entspannt und locker ist?
Man sollte sich für einen entspannten und lockeren Dresscode in bequemer Kleidung wie Jeans und T-Shirt oder einem lockeren Hemd kleiden. Accessoires wie Sneakers oder Sandalen passen gut dazu. Vermeide zu formelle oder elegante Kleidungsstücke und achte darauf, dass du dich wohl fühlst. **
-
Welche Eigenschaften machen Kuschelschuhe besonders gemütlich und komfortabel für den Alltag?
Kuschelschuhe sind besonders gemütlich und komfortabel aufgrund ihres weichen Materials wie Fleece oder Plüsch, das die Füße warm hält. Die dicke Sohle sorgt für Dämpfung und Bequemlichkeit beim Gehen. Außerdem bieten Kuschelschuhe oft eine flexible Passform, die sich dem Fuß anpasst und für zusätzlichen Komfort sorgt. **
-
Wie kann ein Mann cool, lässig, selbstbewusst und locker werden?
Um cool, lässig, selbstbewusst und locker zu werden, kann ein Mann verschiedene Dinge tun. Er kann an seinem Selbstvertrauen arbeiten, indem er seine Stärken und Erfolge anerkennt und sich selbst akzeptiert. Es kann auch hilfreich sein, sich selbst Ziele zu setzen und diese konsequent zu verfolgen, um ein Gefühl der Erfüllung und Zufriedenheit zu erreichen. Zudem kann es hilfreich sein, sich mit positiven und inspirierenden Menschen zu umgeben und sich von negativen Einflüssen zu distanzieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.